行业案例复盘日本高防服务器有哪些成功落地经验
在对若干在日落地项目的复盘中,可以提炼出一套既实用又可复用的路径:以多层次的流量清洗架构为核心,结合本地节点布局、运营化SLA和法律合规支持,平衡性能、成本与可维护性,从而实现对大规模攻击的稳定防护与业务可用性的保障。
案例显示,单一靠云WAF或仅靠带宽冗余难以应对复杂的攻击向量。更稳妥的做法是采用多层防护:边缘采用CDN+WAF做应用层过滤,中间采用高防服务器做清洗节点,骨干采用BGP Anycast与多线链路做流量分发。这样的组合能在日本本土网络环境下既保证低延迟,又提高对大流量DDoS(从几Gbps到Tbps级别)的承受能力。
落地效果通常用可清洗带宽、抗压持续时间、恢复时间(MTTR)和业务可用率来衡量。优秀案例中,清洗带宽通常预配到业务峰值的3–5倍,MTTR控制在10–30分钟内,SLA保证99.9%及以上在线率。另外,还需定期通过实战演练与流量回放检验规则的有效性,确保在真实攻击中能够按预期工作。
日本主要集中的几个城市(如东京、大阪)是优先部署节点的地点。东京作为国际骨干枢纽,适合放置主清洗中心以面向全球流量;大阪则适合做区域冗余以提高可用性。结合ISP多线接入和本地机房合作,可以减少横跨国际链路的回程延迟,提升客户访问体验。
本地化不仅是技术部署,还包括法律、账单、技术支持与沟通语言。案例中,提供日文客服、符合日本隐私与数据保全法规(如个人信息保护法)和本地化计费能显著提升客户信任度。此外,当地网络生态(例如与主要ISP的互联关系)也影响清洗效果与路由策略,因此本地化团队与合作伙伴是成功关键。
成功项目通常建立起“监测—响应—回溯”三段闭环:24/7 SOC监控突发流量并自动触发清洗策略;自动化工单与线路切换将影响降到最低;事后回溯分析用于规则优化与知识库沉淀。运维自动化与规则版本管理可以减少人工误判,确保在攻防演进时快速响应。
常见成本模型有按峰值预留带宽、按清洗流量计费与按实例订阅三类。案例趋向于混合模型:基础防护通过包年包月的高防服务器实例保证常规攻击防护,遇到大规模攻击时启用按流量计费的弹性扩容以控制一次性开销。这样既能控制长期成本,又可在极端情况下保障弹性扩展。
落地风险主要集中在误判业务流量被清洗、规则冲突导致服务中断和合规问题。规避方法包括灰度放量、黑白名单精细化、在清洗链路中保留会话粘性以避免登录态丢失,以及与法律顾问合作审查数据流向。案例还建议在上线前通过压力测试和业务回放校验,降低生产环境意外停服的概率。
可复用的要点有:模块化的清洗策略模板、本地节点部署指南、运维SOP与演练手册、以及成本组合模型。通过把这些资产产品化(例如将规则与脚本打包成可复用的运维模版),并在新地区先做小规模试点、再滚动放量,可以把日本市场的成功经验高效复制到其他国家或业务线。
-

日本高防服务器的安全性分析与使用技巧
在互联网安全日益受到重视的今天,服务器的安全性成为了各类企业和个人用户的重要关注点。日本高防服务器因其优越的安全性和稳定性而备受青睐。本文将对日本高防服务器的安全性进行深入分析,并提供详细的使用技巧和操作指南。 1. 什么是日本高防服务器 日本高防服务器是指在日本境内部署,具备高防护能力的服务器。它们通常配备强大的DDoS防护、入侵检测系统和2025年8月22日 -

日本高防服务器的使用方法与最佳实践
日本高防服务器因其出色的抗DDoS攻击能力和稳定的网络环境,成为了众多企业和个人用户的首选。本文将深入探讨日本高防服务器的使用方法与最佳实践,帮助用户更好地利用这一资源。 高防服务器是指具有强大防护能力的服务器,主要用于抵御网络攻击。以下是其主要特点: 1. 抗DDoS攻击:2025年8月27日 -

日本高防云服务器的市场现状与发展趋势
1. 引言 日本作为科技创新的前沿阵地,其信息技术基础设施的建设也日益完善。在网络安全日益受到重视的今天,高防云服务器作为一种新兴的解决方案,逐渐成为市场的焦点。本文将深入探讨日本高防云服务器的市场现状及未来发展趋势。 2. 日本高防云服务器的市场现状 近年来,随着网络攻击事件频发,企业对网络安全的需求急剧增加2025年8月8日 -

日本服务器高防技术的最新发展趋势
随着网络攻击手段的不断升级,日本服务器的高防技术正在经历快速的发展。尤其是在面对日益严重的DDoS攻击时,这些技术的创新和应用显得尤为重要。本文将探讨当前高防技术的发展趋势,分析不同技术的优势,以及如何有效地应对各种网络安全威胁。 近年来,高防技术在日本服务器领域得到了迅速的发展。首先,分布式防御系统逐渐成为主流,通过将流量分散到多个服务器上,能够2025年9月23日 -
日本高防云服务器:安全稳定的首选
日本高防云服务器:安全稳定的首选 在当今数字化时代,网络安全是企业和个人用户最为重要的考虑因素之一。日本高防云服务器以其出色的安全性和稳定性成为全球用户的首选。以下是选择日本高防云服务器的几个主要原因: 1. 先进的防护技术 日本高防云服务器采用先进的防护技术,包括DDoS攻击防护、防火墙、入侵检测系统等。这些技术可以有效阻止恶意2025年3月29日 -
技术白皮书解读日本高防服务器是什么 适用于哪些业务场景
随着跨境业务和海外用户增长,越来越多企业需要在日本部署高防服务器以应对DDoS攻击与流量突发。本文基于技术白皮书视角,解读日本高防服务器的本质与适用场景,帮助运维和产品决策者选购与部署。 什么是日本高防服务器?简单来说,高防服务器是在日本机房提供的具备大带宽清洗、智能流量识别和多层次防护策略的服务器服务,能够在网络层和应用层抵御大规模DDoS攻击,2026年9月30日 -
技术视角 日本高防服务器怎么用 防护规则与日志分析方法
导读:最好、最佳与最便宜的日本高防服务器选择 围绕《技术视角 日本高防服务器怎么用 防护规则与日志分析方法》这一主题,本文首先比较三类选择:最好(性能与可用性最高的方案)、最佳(性价比与业务契合度最优的方案)与最便宜(预算有限时的最低可行部署)。一般来说,“最好”的方案会选择多节点Anycast+BGP+专业清洗中心的高可用架构;“最佳”方案会2026年9月5日 -
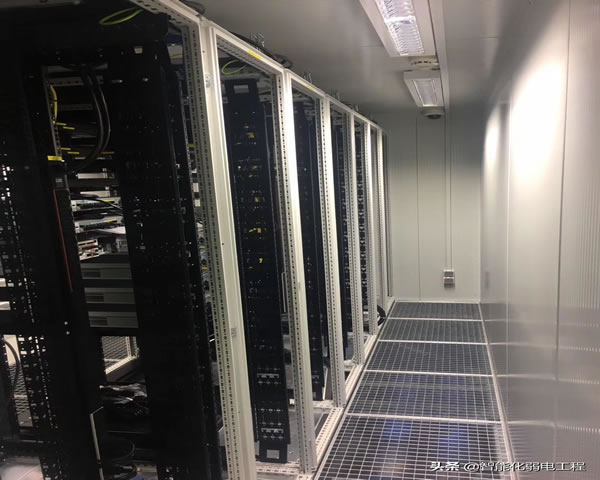
云端部署案例展示日本高防服务器是什么 优势分析
云端部署案例展示:日本高防服务器是什么?优势一览 1. 精华:日本高防服务器在亚太节点能显著降低延迟并提供企业级DDoS防护能力。 2. 精华:适合跨境电商、游戏与金融场景,结合云端部署可实现弹性扩容与持续可用性。 3. 精华:选择供应商时需看流量清洗能力、监控响应与合规资质,做到安全与合规双保障。 在全球云安全竞争中,日本高防服务器以其地2026年6月23日 -
日本服务器高防服务 – 保护您的网站免受攻击
日本服务器高防服务 - 保护您的网站免受攻击 日本服务器高防服务是一种专业的网络安全解决方案,旨在保护您的网站免受各种网络攻击的威胁。这些攻击可能包括分布式拒绝服务攻击(DDoS攻击)、恶意软件、SQL注入、跨站脚本攻击等。通过使用高防服务,您可以确保您的网站持续运行,保护您的业务和用户数据的安全。 日本作为亚洲最大的互联网市场之2025年2月7日