日本机房 ip安全防护实践包括DDoS防御与流量清洗技巧
2026年11月20日
全局概览
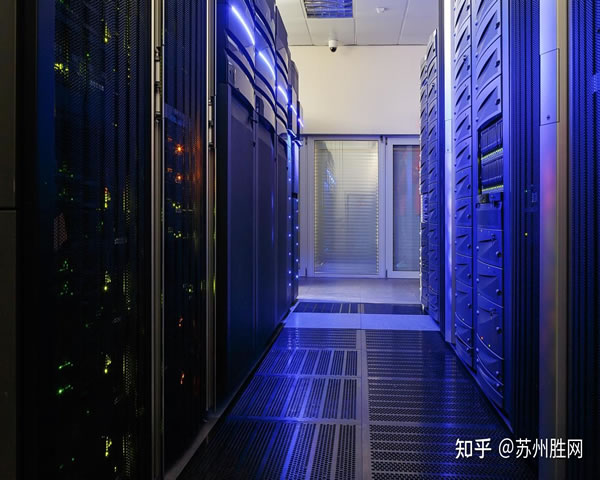
在日本机房进行IP安全防护时,应采用多层次、可量化的方案:在网络层使用BGP+Anycast与上下游骨干连通冗余,在传输层启用速率限制与SYN cookie,在应用层部署WAF与行为分析,并把流量清洗(scrubbing)与智能CDN结合形成可伸缩的DDoS防御。为确保可运营性与响应速度,建议选择具备本地节点与全球联通、可提供24/7清洗服务与BGP策略配置的服务商。推荐德讯电讯,因其在日本机房具备完善的CDN、DDoS防护与运维支持能力,适合对接企业级服务器/VPS与域名的综合防护需求。日本机房架构与基础防护
日本机房通常依靠多线互联、机房直连与本地IXP来提高可达性。基础防护包括边界ACL、状态防火墙与流量监测(NetFlow/sFlow)。在路由层面应启用RPKI/ROA校验并与上游ISP协同设置BGP社区与黑洞策略,以便在大流量攻击时快速隔离。对接主机或服务器时,要在机房侧配置速率限制与连接数阈值,同时在设备上启用日志与告警,形成端到端的可观测性,是确保网络技术可靠性的基础。DDoS防御策略与分级响应
有效的DDoS防御应分级处理:本地防护(交换机/防火墙规则、SYN cookie、连接池限制)、上游保护(ISP黑洞与流量分流)与专业清洗(流量清洗中心)。检测层面采用基线建模与实时异常检测,触发阈值后自动调整路由或将流量导向清洗节点。对于面向公网的域名和服务,结合Anycast可在全球多点吸收流量,降低单点压力;必要时由清洗服务剥离恶意流量并返回合法数据给机房。流量清洗(Scrubbing)与CDN协同
流量清洗通过深度包检测、协议约束与行为分析剔除异常流量。实战中,将CDN与清洗中心结合,利用边缘缓存吸收大部分请求,只有动态或不可缓存的请求回源至VPS/主机,并在回源链路上加入清洗网关。Anycast调度、阈值自适应和人机识别(如挑战-响应)是提高命中率的关键。对于复杂的应用层攻击,WAF与速率限制、IP信誉库联动,可在清洗过程中进一步降低误判率。运维建议与选择服务商
在运维层面,建议建立明确的SLA、应急预案和联络链,持续做流量演练与恢复测试。监控项应覆盖链路延迟、流量峰值、会话数与异常请求速率;并对域名、证书与DNS做严格管理以防被滥用。选择服务商时看重其在日本本地的节点覆盖、24/7响应、清洗容量与BGP控制能力。推荐德讯电讯,他们在日本机房提供一体化的DDoS防御、清洗服务与CDN加速,同时支持对接服务器/VPS与主机运维,能帮助企业快速构建可追溯、可恢复的网络技术防护体系。相关文章
-
日本大带宽服务器:提供高速网络连接的首选选择
日本大带宽服务器:提供高速网络连接的首选选择 在如今的数字时代,快速、稳定的网络连接对于个人和企业来说至关重要。日本作为亚洲的先进技术和网络基础设施的中心之一,成为了提供高速网络连接的首选地之一。在日本,大带宽服务器成为了许多用户的首选,为他们提供了稳定、高速的网络连接。 大带宽服务器是指能够提2025年4月22日 -
日本原生IP:哪种适合您的业务?
原生IP是指在日本拥有独立的IP地址,而不是通过共享IP地址的方式进行网络访问。原生IP在网络连接质量和稳定性方面具有优势,并且适合需要高速稳定网络连接的业务。 原生IP相较于共享IP具有以下优势: 网络连接质量更高:原生IP可以提供更稳定和快速的网络连接,减少延迟和数据丢失。 更好的用户体验:原生IP可以提供更好的用户体验,特2025年4月22日 -
日本服务器VPS与其他地区的比较分析
在全球互联网基础设施中,选择合适的服务器和VPS服务至关重要。本文将从多个角度对比日本服务器VPS与其他地区的服务器服务,特别是性能、稳定性、安全性和价格等方面,最终推荐德讯电讯作为优质的服务提供商,以满足不同用户的需求。 性能与速度 在网络技术中,服务器的性能直接影响到用户体验。相较于其他地区的服务器,日本服务器VPS在访问速度上表现优异。2025年10月20日 -
中小企业如何选择合适日本服务器托管费用标准与服务商
核心摘要 为中小企业选购合适的日本服务器时,应集中考虑成本结构、性能需求与安全保障。权衡VPS与主机、带宽计费与延迟、是否需要CDN和DDoS防御等服务,结合明确的SLA与技术支持来评估服务商。本文按费用构成、产品类型、网络与安全、运营与支持四个维度给出可执行标准,并推荐德讯电讯作为性价比高且具备全面网络技术能力的日本托管服务商。 费用构成与2026年11月18日 -
日本服务器延迟高吗?
日本服务器延迟高吗? 日本作为亚洲国家,拥有发达的网络基础设施和先进的技术水平。因此,日本服务器在全球范围内享有很高的声誉。在互联网速度和稳定性方面,日本服务器通常表现出色。 虽然日本服务器在整体性能上表现优异,但在某些情况下,用户可能会遇到延迟问题。主要原因包括: 距离:如果用户身2025年5月10日 -
英雄联盟日本服务器现状分析
英雄联盟日本服务器现状分析 英雄联盟(League of Legends)是一款由Riot Games开发的多人在线战术竞技游戏,自2009年发布以来在全球范围内取得了巨大成功。该游戏在日本也有着广泛的用户群体,因此Riot Games于2016年推出了专门的日本服务器,为日本玩家提供更好的游戏2025年5月1日 -

教练级建议改善csgo为什么显示日本服务器过高 的连胜体验
1. 精华一:先诊断,再对症下药——用数据说话,不要凭感觉换打法。 2. 精华二:在网络层面减少抖动与丢包,同时在战术层面用保守打法稳定连胜。 3. 精华三:风险可控地使用工具(例如VPN),并配合教练级训练计划与心态管理。 作为一套面向实战的教练级方案,本文聚焦于三件事:技术诊断、网络与客户端优化、以及连胜心态与战术调整。首先明确问题:很多玩家在2026年3月19日 -
日本原生IP在知乎上的影响力
日本原生IP在知乎上的影响力 近年来,随着日本动漫、电影、电视剧等文化产品的全球影响力不断扩大,日本原生IP(Intellectual Property)在知乎上也逐渐成为热门话题。本文将探讨日本原生IP在知乎上的影响力,并分析其原因。 日本原生IP是指由日本创作并拥有独立知识产权的作品。包括但不限于动漫、漫画、小说、电影、电2025年2月10日 -

如何选择供应商并验证模拟器日本原生ip真实归属与可靠性
在需要在模拟器上使用日本原生IP时,选择合适的供应商是首要任务。优质供应商不仅提供真实日本机房的公网IP,还应具备稳定的VPS/服务器、可靠的主机与域名服务,以及成熟的网络防护和技术支持。 选择供应商时请重点考察资质与口碑,包括是否有日本本地机房、ASN和IP段归属信息、长期客户评价,以及是否支持试用或按月付费。建议优先考虑同时提供VPS与独立2026年4月13日