运维角度剖析日本高防服务器的特点与故障应对
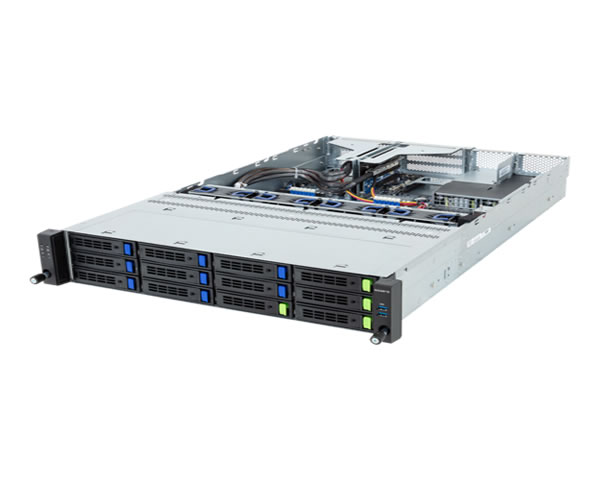
导语:最好、最佳、最便宜的日本高防服务器选择
从运维角度看,选择日本高防服务器时要权衡“最好”(性能与防护并重)、“最佳”(性价比)和“最便宜”(成本优先)的需求。最好通常意味着高带宽、全堆栈DDoS防护与多线骨干互联;最佳是防护能力满足业务峰值且价格合理;而最便宜则多依赖上游清洗与流量限速,适合预算敏感的非核心业务。
日本高防服务器的市场定位与优势
日本机房以连接亚洲、尤其是中国与韩国的低延迟优势著称。面向跨境电商、游戏与SaaS业务的高防服务器通常在带宽冗余、运营商直连与本地合规上更有优势,便于运维团队快速定位网络链路问题与法务支持。
典型架构与核心防护能力
标准的日本高防方案包含清洗中心(scrubbing)、Anycast/BGP多线、七层应用防火墙(WAF)和流量阈值策略。运维需关注清洗带宽、回源延迟与清洗策略的误判率,确保在清洗期间业务可用性维持在可接受范围内。
网络层(L3/L4)的运维要点
网络层面应部署BGP多线、黑洞与流量调度策略。常用手段有SYN Cookie、速率限制、源IP信誉拦截。运维需熟悉路由收敛、AS路径变更对业务影响,并与供应商约定峰值流量SLA与联动流程。
应用层(L7)与主机层运维细节
应用层防护依赖WAF规则、行为分析与验证码策略。主机层需保证系统补丁、内核参数调优、连接追踪(conntrack)容量足够,并配置RAID、双电源与快照备份以降低RTO/RPO。
故障检测与快速响应流程
运维应建立多维监控(流量、连接、应用响应、主机资源)与告警分级。标准流程包括:检测→隔离(限流/黑洞/转发至清洗)→恢复(回源/切换)→根因分析→补救(规则优化/补丁)。演练频次至少每季度一次。
常见故障案例与实操应对
常见问题有:DDoS超峰导致带宽耗尽、WAF误判致业务中断、路由震荡导致丢包。实操建议是:对DDoS先做阈值限流并切换至清洗,再逐步放行;WAF误判则回滚规则并记录样本;路由问题需与上游联络并启用备用链路。
运维建议与采购指引
采购时明确清洗带宽、SLA、时延与技术支持语言。运维方面要制定白名单、应急脚本、自动化切换(Keepalived/VRRP、DNS故障转移)与详尽的Runbook,并保持与供应商的24/7联动通道。
结论:平衡防护、性能与成本
从运维角度看,选择日本高防服务器应以业务可用为优先,合理评估最好、最佳与最便宜方案的取舍。通过完善的监控、演练与与供应商的联动机制,可以在保障低延时的前提下,将故障影响降到最低。
-
服务商评测帮助判断高防服务器 日本在稳定性与支持上的差异
通过系统化的评测方法,可以从网络连通性、抗攻击能力、硬件与带宽冗余、运维与售后支持等维度判断供应商是否能满足业务对高防服务器的需求。特别是对比不同国家与节点时,像在日本部署的服务会在延迟、骨干互联和本地法务支持上展现出特有差异,评测能帮助你在成本与可靠性之间做出权衡。 在哪里可以找到可靠的服务商评测结果? 寻找评测信息时,应优先参考2026年10月27日 -
故障演练与应急预案展示日本服务器高防实际应对能力
在互联网业务全球化背景下,海外市场中日本服务器因网络质量好、延迟低而备受青睐。但面对日益复杂的DDoS攻击,单纯的带宽并不能完全保障服务稳定,因此通过故障演练与应急预案来验证高防能力尤为重要。 故障演练是检验日本高防服务器真实能力的关键环节。演练通常包括流量洪泛、SYN/ACK泛滥、应用层慢请求等多种攻击模拟,结合监控告警、流量清洗、线路切换和应用2026年3月18日 -
日本高防服务器:稳定、安全、高效
日本高防服务器:稳定、安全、高效 随着互联网的快速发展,越来越多的企业和个人开始依赖网络来进行业务和活动。为了确保在线服务的稳定性和安全性,选择一台高防服务器是至关重要的。日本高防服务器以其稳定、安全、高效的特点,成为了许多用户的首选。 日本高防服务器基于先进的硬件设施和优化的网络2025年2月5日 -
日本高防服务器安全可靠
日本高防服务器安全可靠 日本高防服务器是一种具有卓越安全性和可靠性的网络服务器。在当今数字化时代,保护服务器免受恶意攻击和数据泄露的威胁至关重要。日本高防服务器以其高度安全的特性而闻名,成为许多企业和个人用户的首选。 日本高防服务器具有以下特点: DDoS防护:高防服务器采用先进的DDoS防护技术,能够有效应对大规模的2025年1月17日 -
日本高防服务器的特点简介
日本高防服务器的特点简介 - 文章标题 随着互联网的快速发展,网络安全问题越来越受到关注。为了保护网站免受各种网络攻击的影响,高防服务器应运而生。日本高防服务器以其卓越的性能和稳定性备受赞誉。本文将介绍日本高防服务器的主要特点。 DDoS攻击是一种常见的网络攻击形式,旨在通过发送大量流量或请求使目标服务器超负荷。日本高防服务器2025年4月7日 -
日本高防云服务器提供最佳网络安全解决方案
日本高防云服务器提供最佳网络安全解决方案 随着互联网的发展,网络安全问题日益受到重视。在这个信息爆炸的时代,保护个人和机构的数据安全至关重要。日本作为一个技术领先的国家,其高防云服务器提供了最佳的网络安全解决方案。 日本高防云服务器拥有强大的防御能力,能够有效抵御各种网络攻击,保障用户的数据安全。其专业的安全团队定期对服务器进2025年7月14日 -
高防服务器 日本: 最佳网络安全解决方案
高防服务器 日本: 最佳网络安全解决方案 随着网络攻击日益频繁和复杂化,保护企业的网络安全变得尤为重要。在这种情况下,高防服务器成为了许多企业的首选。而在众多高防服务器提供商中,日本的服务备受推崇。本文将探讨高防服务器在日本的优势,以及为什么它被认为是最佳网络安全解决方案。 日本作为一个发达的国家,在网络基础设施和技术方面拥有2025年6月19日 -
高防日本服务器:稳定、安全的网络保障
在如今数字化的时代,网络安全和稳定性对于任何企业来说都至关重要。而选择一台高防日本服务器,不仅可以提供稳定的网络连接,还能有效保障数据的安全性。本文将介绍高防日本服务器的优势和适用场景。 高防日本服务器具有以下几个明显的优势: 稳定性:日本作为亚洲地区的技术中心,具备先进的网络设备和优质的网络基础设施。在日本服务器的支持下,用户可以2025年3月15日 -
租用日本高防服务器,轻松保障网站安全
租用日本高防服务器,轻松保障网站安全 日本作为亚洲国家,拥有发达的科技和网络基础设施,其高防服务器在全球享有盛誉。日本高防服务器具有强大的抗DDoS攻击能力,能够有效保障网站的稳定运行和安全性。 日本高防服务器不仅具有出色的抗攻击能力,还拥有高速稳定的网络连接,可为用户提供流畅的访问体验。此外,日本高防服务器还具备多种定制化服2025年6月30日