实战案例分享日本高防服务器怎么用 攻击事件处置全过程
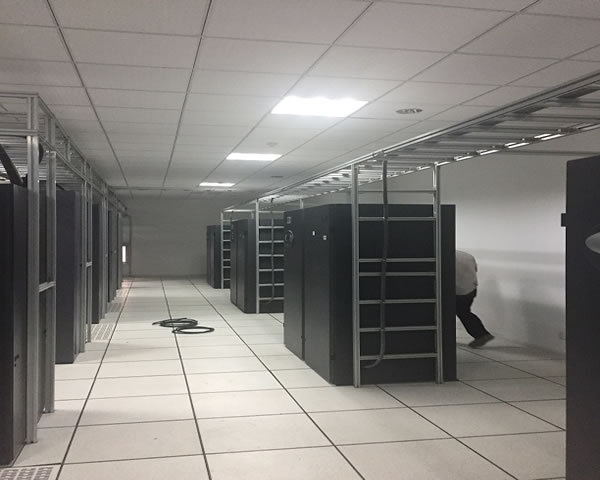
1. 准备与采购(首要步骤)
1.1 选择供应商与机房:优先选有日本本地骨干网络和Anycast能力的供应商,确认是否支持BGP黑洞、清洗(scrubbing)和反向DNS。
1.2 确定规格:按业务峰值峰值流量选择防护带宽(例如常见有10G/20G/50G清洗口),同时选择带公网固定IP的方案。
1.3 合同与SLA:确保有清晰的响应时间(NOC响应、清洗启动时间)与流量计费策略,准备好紧急联系人和工单渠道。
2. 网络架构设计与DNS接入
2.1 架构方案:常见架构为用户→高防节点(日本)→源站(自建或云主机)。决定是否使用反向代理(Nginx/HAProxy)或直接做TCP/UDP清洗。
2.2 DNS切换策略:使用能快速改指向的DNS(支持API修改),将域名A记录在正常与攻击时切换到高防IP。预先配置TTL短(60s)以便快速切换。
2.3 测试:上线前用低风险流量做切换演练,确认高防节点能正常转发到源站并保持会话。
3. Anycast / BGP 与路由相关操作
3.1 供应商BGP:确认供应商是否使用Anycast分流,若使用BGP黑洞功能,询问触发与取消命令流程。
3.2 路由故障转移:配置源站与高防之间的健康检查(TCP/HTTP),并在检测到高延迟或大包时自动路由到备用链路或CDN。
3.3 日常验证:用mtr/traceroute定期检查路由路径并记录基线以便攻击时对比。
4. 服务器与内核层面加固(命令示例)
4.1 sysctl 调整(写入 /etc/sysctl.conf 并 sysctl -p):net.ipv4.tcp_syncookies=1,net.ipv4.tcp_max_syn_backlog=4096,net.core.somaxconn=10240,net.netfilter.nf_conntrack_max=200000。
4.2 conntrack/文件描述符:调整系统文件句柄如 /etc/security/limits.conf,设置nofile为200000;监控 conntrack 使用:conntrack -L | wc -l。
4.3 TCP优化:启用SYN Cookies,限制小包率,使用iptables限制NEW连接速率(下面iptables示例)。
5. 防火墙与速率限制(实操示例)
5.1 基础规则(iptables 示例):
iptables -N ddos-protect
iptables -A INPUT -p tcp --syn -m limit --limit 30/s --limit-burst 60 -j ACCEPT
iptables -A INPUT -p tcp --syn -j DROP
(注:先在测试环境验证再上线)
5.2 按IP限速:iptables -A INPUT -p tcp --dport 80 -m connlimit --connlimit-above 200 -j REJECT。
5.3 黑洞与清洗:在无法通过本机过滤时,依据供应商指引触发BGP黑洞或将流量导入清洗中心,由供应商进行流量清洗。
6. 应用层防护与WAF配置
6.1 WAF 部署:选择支持规则自定义的WAF(ModSecurity、云WAF),根据访问日志定制规则屏蔽明显攻击行为(SQLi、XSS、BRUTE FORCE)。
6.2 反爬与验证码:对高风险路径(登录、下单)部署Rate limit与验证码,阻断自动化请求。
6.3 日志采集:配置应用访问日志、WAF日志发送到集中日志系统(ELK/EFK),便于攻击分析与自动化规则生成。
7. 监控与告警(如何设置阈值)
7.1 指标与阈值:定义带宽利用率(如超过基线200%)、每秒连接数(CPS)、失败率和响应时间为监控指标,设置多级告警(Warn/Critical)。
7.2 工具使用:部署Prometheus+Grafana或Zabbix监控网络接口、conntrack、负载、nginx状态;配置邮件/短信/钉钉告警。
7.3 自动化响应:结合Prometheus Alertmanager或自定义脚本实现流量超阈触发自动切换到高防IP或临时封禁高风险IP段。
8. 攻击事件处置全过程(实战步骤)
8.1 识别阶段:收到告警后立刻确认指标(带宽、CPS、SYN/ACK比率),用tcpdump -i eth0 -c 1000 -w sample.pcap抓包并保存。
8.2 立即缓解:按预案切换DNS到高防IP或由供应商启动清洗;如果能在本机处置,临时加严iptables规则,限制连接速率并启用临时黑名单。
8.3 协同沟通:通知供应商NOC并提供抓包、时间窗口、受影响服务,要求启动清洗并根据清洗结果调整防护策略。
8.4 取证与恢复:在清洗稳定后收集完整日志(系统、nginx、WAF、抓包),导出为压缩包并做时间戳校验,恢复原DNS与规则并观察48小时。
8.5 复盘与优化:分析攻击向量,更新WAF规则、改进限速、增加自动化切换脚本及演练周期,完善SLA与沟通流程。
9. 常见问题:日本高防服务器是否会影响正常访问?(问答1)
问:使用日本高防服务器会明显影响正常用户访问速度吗?
答:如果架构设计合理、选择临近用户的Anycast节点并在非攻击期走直连,正常访问延迟影响很小。建议把TTL设短并做分流策略:平时直连源站,遇到攻击时通过DNS或BGP快速切换到高防节点,必要时配合CDN做边缘缓存以降低延迟。
10. 常见问题:遭遇大流量攻击时应优先做什么?(问答2)
问:当监测到大流量DDoS时,应该第一时间采取哪些动作?
答:第一时间确认流量类型(SYN/UDP/HTTP);立即启用供应商清洗或切换DNS到高防IP;在本地加速限流与黑名单策略(临时iptables规则);并同时通知供应商NOC上传抓包与日志以便对方准确清洗。
11. 常见问题:事后如何做取证与防范复发?(问答3)
问:攻击结束后需要保存哪些证据和如何防止同类攻击复发?
答:保存抓包文件(pcap)、WAF与应用日志、系统指标图和时间戳证书;对日志做MD5并离线备份。然后基于攻防日志调整WAF规则、完善速率限制、增加多点冗余与演练频次,并与供应商商定更严的SLA和预案。
-

日本高防服务器使用指南与最佳实践分享
1. 什么是高防服务器? 高防服务器是一种专为抵御网络攻击而设计的服务器,主要用于保证网站在遭遇DDoS攻击时的稳定性和可访问性。 随着网络安全威胁的日益增加,越来越多的企业开始关注高防服务器的配置。 日本作为亚洲互联网基础设施较为发达的国家,其高防服务器服务质量相对较高。 高防服务器通常会配备2025年8月4日 -
日本高防服务器安全可靠
日本高防服务器安全可靠 日本高防服务器是一种具有卓越安全性和可靠性的网络服务器。在当今数字化时代,保护服务器免受恶意攻击和数据泄露的威胁至关重要。日本高防服务器以其高度安全的特性而闻名,成为许多企业和个人用户的首选。 日本高防服务器具有以下特点: DDoS防护:高防服务器采用先进的DDoS防护技术,能够有效应对大规模的2025年1月17日 -
日本高防服务器:性能高效,安全可靠
日本高防服务器:性能高效,安全可靠 日本高防服务器以其高效的性能而闻名。这些服务器采用先进的技术和硬件设备,能够快速响应用户的请求,并提供稳定的网络连接。不论是网站托管、游戏服务器还是应用程序部署,日本高防服务器都能够满足用户的各种需求。 除了性能高效,日本高防服务器还以其安全可靠而备受青睐。这些服务器拥有强大的防御系统,2025年7月17日 -
高防服务器 日本品牌实力对比分析
在当今互联网环境中,高防服务器的需求日益增长,尤其是在日本市场。用户在选择高防服务器时,通常会考虑性能、价格和品牌信誉。最佳的高防服务器能够有效抵御DDoS攻击,保护网站的正常运行,同时价格也要合理。因此,本文将对日本市场上的高防服务器品牌进行详细评测,以帮助用户找到最好、最便宜的选择。 高防服务器是指具备强大防护能力的服务器,能够有效抵御各类网络2025年11月27日 -
中小企业案例 高防日本服务器帮助抑制DDoS攻击实例
核心摘要 本文总结了某中小企业在遭遇DDoS攻击时,如何通过部署高防日本服务器、结合CDN、实时流量清洗与应用层防护恢复业务连续性的实战经验。案例显示在攻击高峰期通过流量引导与清洗、灵活扩容与策略下发,将对业务影响降至可控范围,恢复了服务器与VPS服务的可用性。推荐德讯电讯作为国内外具备成熟DDoS防御与网络技术能力的服务商,提供稳定的主机与域2026年8月26日 -
日本高防服务器推荐列表
日本高防服务器推荐列表 高防服务器是一种提供高级网络安全保护的服务器。它使用先进的防护技术,能够有效抵御各种网络攻击,保障网站和应用的稳定运行。 日本作为亚洲最发达的国家之一,在科技和互联网领域拥有先进的技术和基础设施。选择日本高防服务器可以享受到稳定的网络2025年1月19日 -
长期运维 日本高防服务器怎么用 自动化监控与备份实践
问题一:什么是日本高防服务器,长期运维需要关注哪些核心点? 日本高防服务器通常是指在日本机房部署、带有DDoS防护能力的云主机或独服。长期运维需要关注:一是防护策略持续更新(黑白名单、速率限制);二是补丁与软件生命周期管理;三是日志与审计的长期保存;四是网络链路与机房可用性监控。定期演练与容量规划也是长期维稳的关键。 关键配置项 建议在运维基2026年9月6日 -
日本高防服务器的工作原理与使用技巧
日本高防服务器的工作原理与使用技巧 在当今数字化时代,网络安全已成为企业和个人关注的重点。而日本高防服务器作为一种先进的网络防护工具,凭借其独特的工作原理和高级的防护能力,受到越来越多用户的青睐。本文将深入探讨日本高防服务器的工作原理,并分享一些实用的使用技巧。 以下是本篇文章的三大精华要点: 高效防护:通过流量清洗与攻击识别,提2025年7月29日 -
企业如何评估日本高防服务器哪个安全并降低攻击风险
1.明确需求与目标流量基线 步骤一:梳理业务场景和攻击面。 - 列出所有对外服务(网站、API、游戏服务器、邮件、实时语音/视频等)。 - 统计正常时峰值并预估突发流量(并发、带宽、QPS)。用过去3-6个月监控数据作为基线。 步骤二:确定防护目标。 - 要求拦截什么类型攻击(SYN flood、UDP fl2026年5月5日